监控和办公划了 VLAN,为什么还能互相访问?
VLAN分隔二层广播域,跨区访问还受路由和策略控制。核对接入口与上联口,区分发现协议和实际访问,并用允许及拒绝清单验收。
场景示意图,非实际项目照片或产品操作界面。
监控、办公和门禁已经分成三个 VLAN。测试时却发现,办公电脑仍能打开录像机页面,于是有人认定“VLAN 没划成功”。
未必如此。VLAN 分隔二层广播域,跨区是否允许访问,还要看路由与安全策略。 两种检查的目标不同,不能只靠一次 ping 判断全部结果。
01 分区以后 怎么还会通
同一 VLAN 的设备在二层网络内转发;不同 VLAN 之间若配置了三层路由,并且策略允许,就可以通信。
这不意味着分区没价值。二层广播范围被划开了,但有意开放的业务仍能跨区。反过来,访问不到也可能来自地址、网关、路由或服务故障,不足以单独证明隔离正确。
给网络分区的第一步,应先写清业务关系:谁需要访问录像机,谁需要管理相机,门禁终端又要连接什么服务。
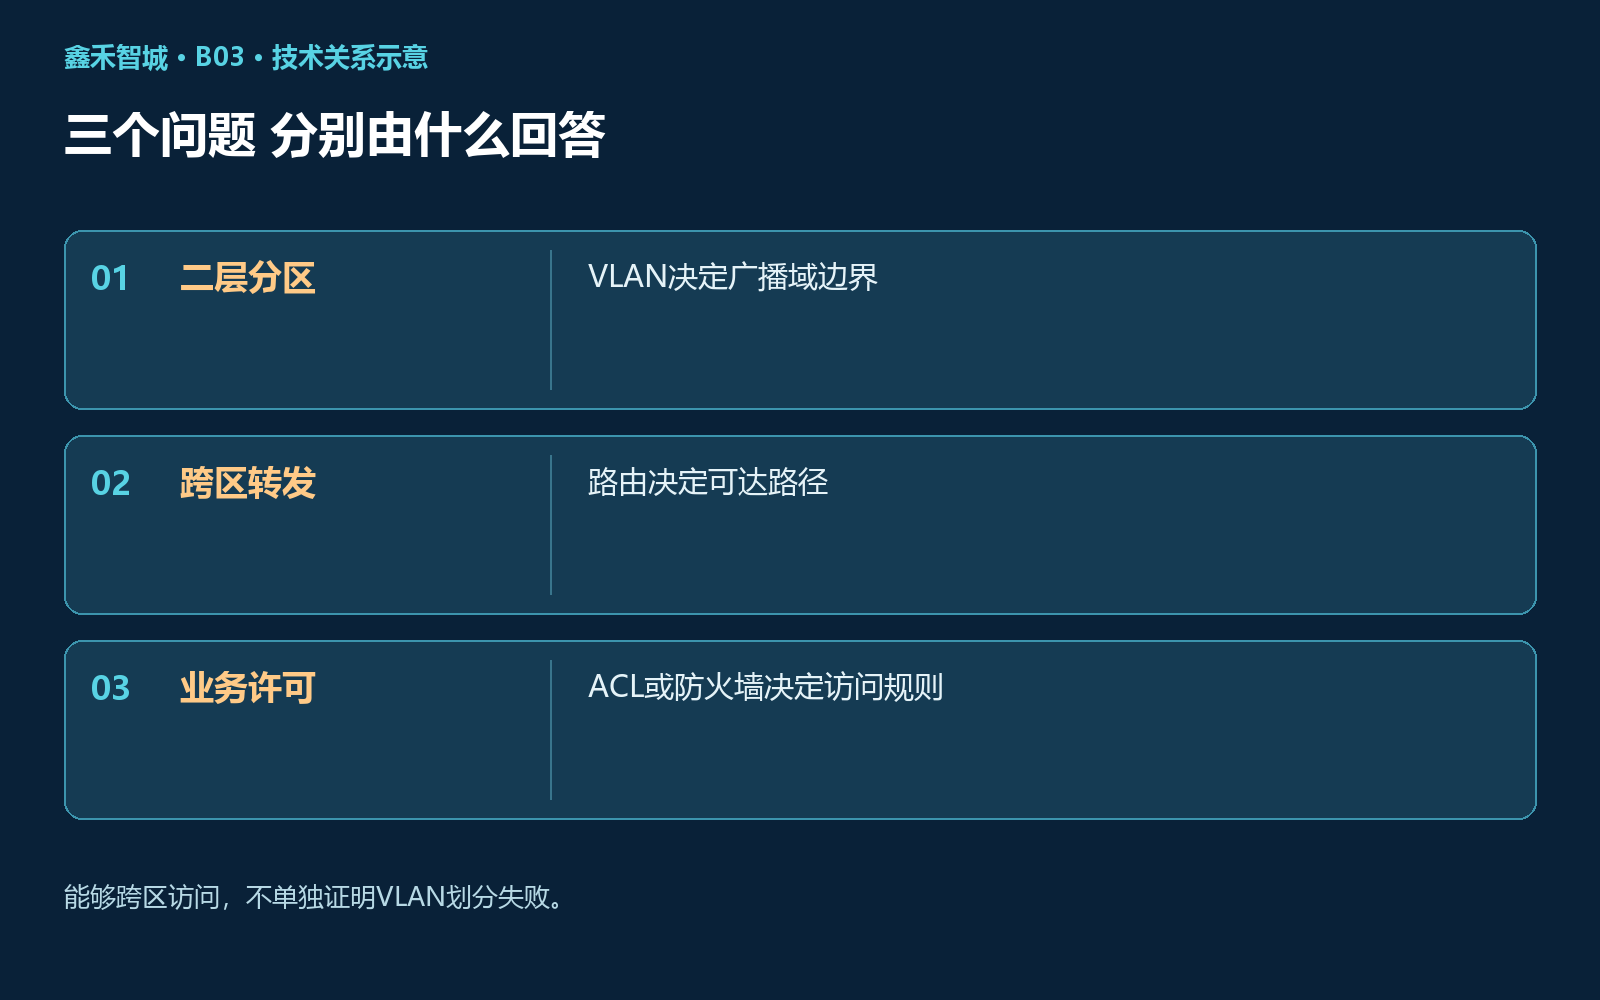
技术关系示意:三个问题 分别由什么回答。
02 接入口与上联口 任务不一样
终端接入口常按配置归入一个业务 VLAN;承载多个 VLAN 的链路通常采用带标签的中继方式。两端允许通过的 VLAN、标签处理和未标记流量规则,需要一致规划。
Trunk 本身不是网关,也不是上网功能。它运送多个 VLAN 的流量;真正的三层转发、地址分配和外网访问,需要对应设备与配置。
也不是每台交换机都必须留一个 Trunk 口。具体取决于拓扑和上游连接方式,不能把某个八口设备的示例当成通用施工图。
03 发现列表为空 不一定是摄像头坏了
一些自动发现机制依赖本地广播或组播,跨 VLAN 后可能不再直接到达。手动输入地址,也只有在路由、端口、鉴权和业务协议都满足时才能添加。
IGMP Snooping 主要管理二层组播转发,不会自动实现跨 VLAN 路由,也不等于配置了发现代理。需要跨区发现时,应看系统支持的正式方案。
同 VLAN 并不保证自动发现成功,跨 VLAN 也不代表一定无法发现。先看具体机制,再决定保留同区、手动添加或采用适当的服务发现方案。
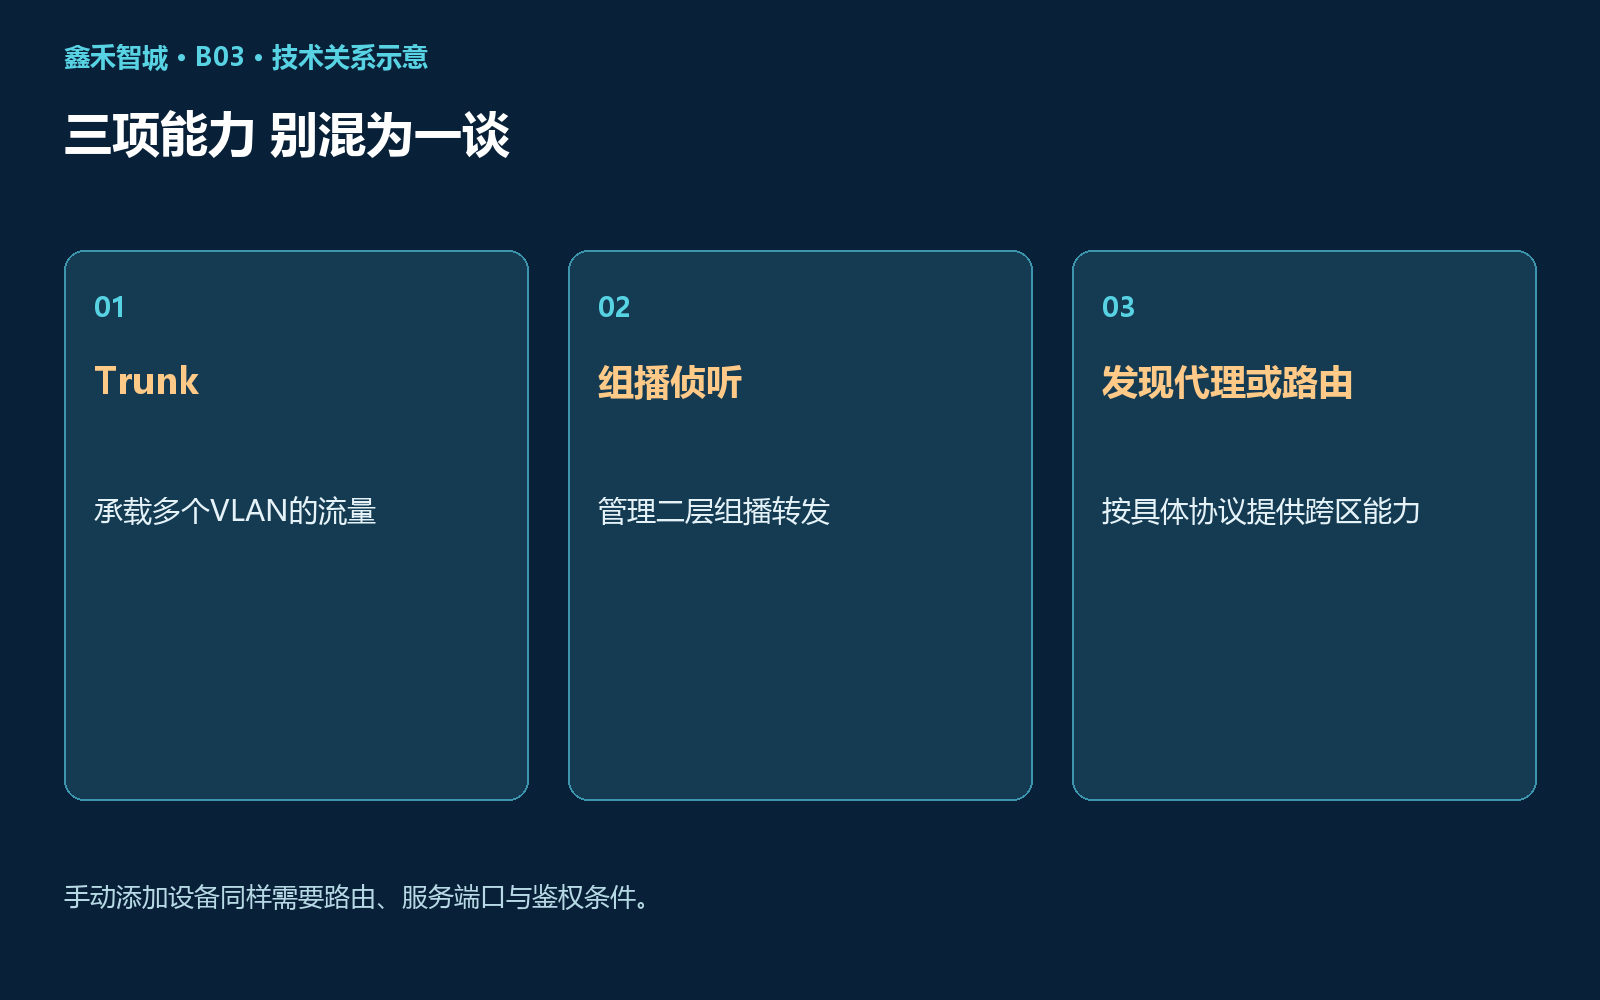
技术关系示意:三项能力 别混为一谈。
04 验收要有允许项 也有拒绝项
按业务需要配置 ACL 或防火墙策略,尽量只开放需要的来源、目标和服务。状态防火墙与普通访问列表的行为不同,涉及返回流量时也要明确设计。
测试至少覆盖正常业务、管理入口和不应访问的方向。不能只测拒绝项,结果把录像、校时或管理服务一起拦掉。
变更前备份配置,保留管理与恢复路径,避免把自己的管理端口隔离出去。地址表、端口标签、VLAN 和策略应一起更新。
下一次听到“划 VLAN 就安全了”,可以接着问:哪台设备负责跨区路由,哪些连接被明确允许?能回答这两句,分区才真正落到了可检查的配置上。
— 鑫禾智城 —
关注鑫禾智城,把弱电、网络与智能化讲明白,让方案能判断,现场有依据。
参考资料
配图为原创场景或技术关系示意,不对应真实项目、检测报告或厂商界面。